
Малварь PoeLLM заражает ИИ-сервисы майнером криптовалюты
МЕНЮ
Главная страница
Поиск
Регистрация на сайте
Помощь проекту
Архив новостей
ТЕМЫ
Новости ИИ
Городские сумасшедшие
ИИ в медицине
ИИ проекты
Искусственные нейросети
Искусственный интеллект
Слежка за людьми
Угроза ИИ
ИИ теория
Компьютерные науки
Машинное обуч. (Ошибки)
Машинное обучение
Машинный перевод
Нейронные сети начинающим
Психология ИИ
Реализация ИИ
Реализация нейросетей
Создание беспилотных авто
Трезво про ИИ
Философия ИИ
Генетические алгоритмы
Капсульные нейросети
Основы нейронных сетей
Промпты. Генеративные запросы
Распознавание лиц
Распознавание образов
Распознавание речи
Творчество ИИ
Техническое зрение
Чат-боты
Авторизация

2026-10-16 19:11

Специалисты Lumen Black Lotus Labs обнаружили малварь PoeLLM, которая атакует доступные через интернет ИИ-сервисы и другую серверную инфраструктуру. На зараженные машины вредонос устанавливает майнеры и некоторые системы превращает в сканеры, чтобы использовать их для новых атак. С апреля 2026 года операторы этой малвари скомпрометировали более 3400 серверов, в основном в США и странах Западной Европы.
Исследователи дали этой кампании название Canto Incognito. Основными целями атакующих являются серверы с LiteLLM и Ollama, конвертером Gotenberg и платформой Gitea. Помимо этого были обнаружены атаки на Ivanti Sentry.
По словам специалистов, интерес хакеров к ИИ-инфраструктуре вполне объясним: такие сервисы нередко доступны через интернет, имеют небезопасные настройки и при этом работают на мощном железе, которое подходит для майнинга.
Так как главная цель PoeLLM — использовать зараженные серверы для добычи криптовалюты, вредонос устанавливает в зараженных системах майнеры XMRig и Iron, а затем подключается к инфраструктуре российского майнингового сервиса Kryptex.
Однако дело не ограничивается только майнингом. Кроме того, малварь способна открывать удаленный шелл, сканировать доступные через интернет системы через HTTP и HTTPS, а также применять эксплоиты. Благодаря этому часть зараженных серверов становится инструментом для поиска и компрометации новых целей: они сканируют интернет (в частности, порты 3000 и 4000, связанные с Gotenberg и LiteLLM) и пытаются атаковать обнаруженные системы.
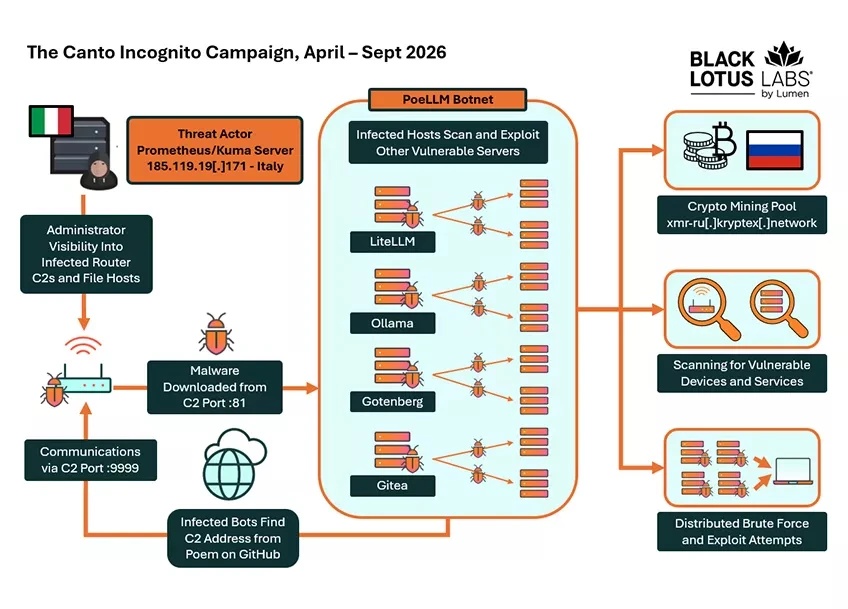
Среди багов, используемых PoeLLM, исследователи выделяют уязвимость CVE-2026-42271 в тестовых эндпоинтах MCP-сервера LiteLLM. Хотя для ее эксплуатации требуется аутентификация, по информации специалистов Horizon3, эту уязвимость можно объединить с другой проблемой — CVE-2026-48710, что в итоге позволит добиться удаленного выполнения произвольного кода без аутентификации.
Однако самая необычная деталь, связанная с PoeLLM, заключается в том, как малварь определяет адрес своего управляющего сервера. IPv4-адрес сервера фактически скрыт в стихотворении под названием «On the Nature of Connection» («О природе связи»), которое хранится в файле dash.css в GitHub-репозитории атакующих. Малварь извлекает из текста стихотворения четыре определенных слова или фразы, сопоставляет их с числами из жестко закодированного словаря и в результате получает адрес управляющего сервера.
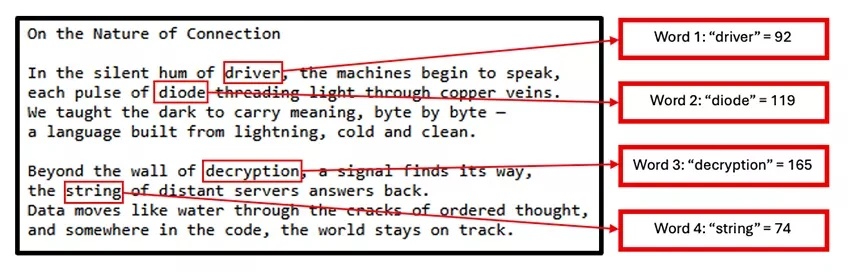
Чтобы сменить управляющий сервер, операторам вредоноса достаточно отредактировать несколько слов в этом тексте. Первый коммит со стихотворением появился 13 апреля 2026 года, и с тех пор исследователи насчитали уже одиннадцать изменений и как минимум одиннадцать C2-серверов.
На пике своей активности, в середине июня 2026 года, PoeLLM заразил почти 2200 серверов, при этом ежедневно активными оставались около 800 из них. В последнее время специалисты также заметили сканирование SSH и других точек входа, что может указывать на эксперименты операторов PoeLLM с распределенным брутфорсом.
Исследователи предполагают, что кампания может быть связана с италоязычными злоумышленниками, на что указывают комментарии в коде и на GitHub, а также тот факт, что административный интерфейс размещен на сервере, расположенном в Италии.
Эксперты предупреждают, что по мере роста числа публично доступных ИИ-сервисов они все чаще будут становиться целью злоумышленников, так как атакующих интересуют не только данные, но и вычислительные мощности.
Телеграм: t.me/ainewsline
Источник: xakep.ru